hotnewslatest_q3wtlf
Jakarta, 19 November 2026 – Badan Siber dan Sandi Negara (BSSN) mengungkapkan tingginya potensi ancaman keamanan siber yang melintasi jaringan internet Indonesia sepanjang tahun 2025. Berdasarkan hasil pemantauan, tercatat sekitar 5,5 miliar anomali lalu lintas internet yang berpotensi berkembang menjadi insiden keamanan digital. Jika dihitung secara rata-rata, jumlah tersebut setara dengan sekitar 160 hingga 165 aktivitas mencurigakan setiap detik. Deputi Bidang Keamanan Siber dan Sandi Perekonomian BSSN, Slamet Aji Pamungkas, menjelaskan bahwa angka tersebut menunjukkan besarnya tantangan dalam menjaga keamanan ruang digital nasional. Meski demikian, tidak seluruh anomali yang terdeteksi dapat dikategorikan sebagai serangan siber karena sebagian merupakan aktivitas tidak biasa yang masih membutuhkan analisis lanjutan. Temuan tersebut menjadi peringatan bagi pemerintah, perusahaan, dan masyarakat untuk meningkatkan kewaspadaan terhadap risiko kejahatan digital.
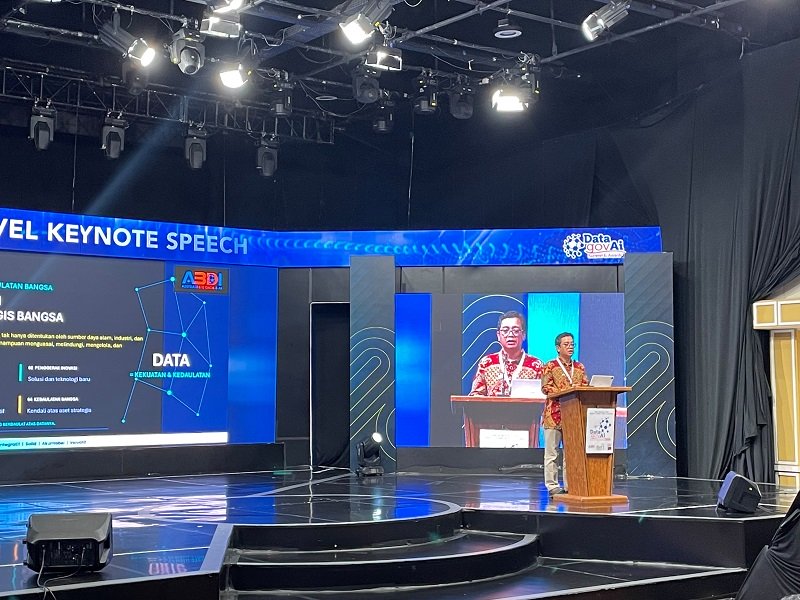
Slamet menyampaikan data tersebut dalam acara 9th DatagovAI 2026 Summit yang berlangsung di MNC Conference Hall, iNews Tower, Jakarta Pusat, Rabu (18/11/2026). Dalam pemaparannya, ia menjelaskan bahwa anomali lalu lintas internet merupakan aktivitas yang menyimpang dari pola penggunaan jaringan secara normal. Aktivitas tersebut dapat berupa percobaan akses tidak sah, komunikasi jaringan mencurigakan, maupun pola transaksi digital yang membutuhkan pemeriksaan lebih lanjut. Menurutnya, sekitar 5,5 miliar anomali yang tercatat sepanjang 2025 menggambarkan besarnya potensi gangguan terhadap sistem digital Indonesia. Jumlah tersebut juga memperlihatkan pentingnya kemampuan pemantauan yang berlangsung secara berkelanjutan selama 24 jam. BSSN menilai bahwa peningkatan aktivitas digital harus diimbangi dengan sistem deteksi dan perlindungan yang mampu menghadapi ancaman dalam jumlah besar.
Ancaman keamanan siber semakin kompleks seiring meningkatnya pemanfaatan teknologi digital dalam kegiatan ekonomi, pemerintahan, dan kehidupan masyarakat. Berbagai sektor kini bergantung pada jaringan internet untuk menjalankan transaksi, menyimpan informasi, serta memberikan pelayanan kepada pengguna. Kondisi tersebut menciptakan peluang bagi pelaku kejahatan siber untuk memanfaatkan kelemahan sistem melalui berbagai metode serangan. Beberapa bentuk ancaman yang menjadi perhatian meliputi ransomware, serangan Distributed Denial of Service (DDoS), penyebaran perangkat lunak berbahaya, serta pencurian informasi pribadi. Slamet mengingatkan bahwa perkembangan kecerdasan buatan atau artificial intelligence juga dapat dimanfaatkan untuk meningkatkan kecepatan dan ketepatan aktivitas serangan. Karena itu, organisasi perlu mengembangkan kemampuan pertahanan yang lebih adaptif daripada hanya mengandalkan perangkat keamanan konvensional.
BSSN menegaskan bahwa pengamanan ruang digital nasional tidak dapat sepenuhnya dibebankan kepada pemerintah atau lembaga keamanan siber. Perusahaan, penyedia layanan digital, lembaga keuangan, dan pengelola infrastruktur teknologi memiliki tanggung jawab untuk melindungi sistem serta data yang berada dalam pengelolaannya. Slamet menilai ancaman siber tidak lagi dapat dipandang sebagai persoalan teknis yang hanya menjadi urusan divisi teknologi informasi. Serangan terhadap sistem digital dapat memengaruhi kegiatan operasional, menimbulkan kerugian finansial, dan merusak reputasi organisasi. Bahkan, gangguan terhadap layanan penting berpotensi menghambat aktivitas masyarakat yang bergantung pada sistem tersebut. Oleh sebab itu, keamanan siber perlu menjadi bagian dari kebijakan manajemen risiko dan pengambilan keputusan strategis di tingkat pimpinan perusahaan.
Sebagai gambaran dampak serangan siber, Slamet menyinggung insiden ransomware yang pernah menyerang salah satu lembaga perbankan nasional pada 2023. Serangan tersebut menyebabkan gangguan terhadap sistem operasional sehingga sebagian pelayanan harus dilakukan menggunakan prosedur manual. Kejadian itu memperlihatkan bahwa gangguan keamanan digital tidak hanya memengaruhi perangkat komputer, tetapi juga dapat menghambat pelayanan langsung kepada nasabah. Dalam industri keuangan, kepercayaan masyarakat menjadi faktor penting karena layanan perbankan berkaitan erat dengan penyimpanan dana, transaksi, dan perlindungan informasi pribadi. Apabila sistem mengalami gangguan serius, pemulihan operasional membutuhkan penanganan teknis sekaligus komunikasi yang jelas kepada pelanggan. Pengalaman tersebut menjadi pengingat bahwa kesiapan menghadapi insiden sama pentingnya dengan upaya mencegah serangan sejak awal.
Untuk memperkuat perlindungan, BSSN mendorong organisasi menerapkan kerangka kerja keamanan siber yang komprehensif, termasuk pendekatan NIST Cybersecurity Framework 2.0. Kerangka tersebut mencakup enam fungsi utama, yakni tata kelola, identifikasi risiko, perlindungan, deteksi, respons, dan pemulihan. Melalui pendekatan ini, perusahaan diharapkan tidak hanya berfokus pada pemasangan perangkat keamanan, tetapi juga membangun prosedur pengelolaan risiko yang berkesinambungan. Slamet menekankan pentingnya penggunaan teknologi yang mampu mendeteksi aktivitas mencurigakan secara cepat, termasuk pemanfaatan kecerdasan buatan untuk membantu proses analisis ancaman. Selain penguatan teknologi, peningkatan kemampuan sumber daya manusia juga diperlukan agar organisasi mampu merespons insiden secara tepat. Pelatihan keamanan informasi, pembaruan sistem, pengujian kerentanan, dan penyusunan rencana pemulihan menjadi bagian penting dalam membangun ketahanan digital.
Temuan sekitar 160 hingga 165 potensi ancaman siber setiap detik menjadi gambaran besarnya tantangan keamanan digital yang dihadapi Indonesia. Percepatan transformasi digital memberikan banyak manfaat bagi kegiatan ekonomi dan pelayanan publik, tetapi juga memperluas risiko apabila perlindungan sistem tidak ditingkatkan. BSSN mengingatkan bahwa keamanan siber merupakan proses berkelanjutan yang membutuhkan evaluasi dan penyesuaian terhadap perkembangan metode serangan. Pemerintah dan dunia usaha perlu memperkuat koordinasi, pertukaran informasi ancaman, serta kesiapan menghadapi gangguan operasional. Masyarakat juga memiliki peran melalui penggunaan kata sandi yang kuat, pengaktifan autentikasi berlapis, dan kewaspadaan terhadap upaya penipuan digital. Dengan peningkatan teknologi, tata kelola, dan kesadaran bersama, Indonesia diharapkan mampu membangun ekosistem digital yang lebih aman sekaligus menjaga kepercayaan masyarakat terhadap layanan berbasis internet.